سد الثغرات الأمنية الشائعة قبل أن يصل إليها المتسللون والروبوتات
يستحوذ نظام ووردبريس على الحصة السوقية الكبرى على الإنترنت، وهذا الانتشار الهائل يجعله الهدف الأكثر جاذبية للقراصنة ومطوري الروبوتات الخبيثة. ومع ذلك، فإن ووردبريس في جوهره نظام فائق الأمان، وأكثر من 95% من حالات الاختراق الناجحة تحدث نتيجة أخطاء وإهمال في إعدادات بسيطة يمكن تداركها وإغلاقها في دقائق! في هذا الدليل العملي نكشف أخطر 5 ثغرات أمنية تهدد موقعك وكيف تحصنه فوراً.
1. الثغرة 1: هجمات القوة الغاشمة على صفحة الدخول (Brute Force Attacks)
تعتمد هذه الهجمات على استخدام روبوتات تجري آلاف المحاولات في الدقيقة لتخمين اسم المستخدم وكلمة المرور في صفحة wp-login.php. هذا الهجوم لا يهدد باختراق الموقع فقط، بل يستهلك موارد السيرفر ويسبب بطء التصفح للجميع.
الحل الهندسي: تغيير مسار تسجيل الدخول الافتراضي لرابط سري مخصص، حظر الـ IP تلقائياً بعد 3 محاولات فاشلة، وتفعيل المصادقة الثنائية (2FA) عبر تطبيقات الهاتف مثل Google Authenticator.
2. الثغرة 2: الإضافات والقوالب القديمة غير المحدثة (Outdated Plugins)
بمجرد أن يكتشف الباحثون الأمنيون ثغرة في إضافة ما، يقوم المطور بإصدار تحديث لسدها؛ وفي نفس اللحظة، يبدأ القراصنة بالبحث عن المواقع التي لم تقم بالتحديث لاختراقها فوراً!
الحل: تفعيل التحديثات التلقائية للإضافات الحيوية، وحذف أي إضافة غير مفعلة، وتجنب القوالب المقرصنة تماماً كما فصلنا في مقالنا: مخاطر استخدام إضافات وقوالب Nulled.
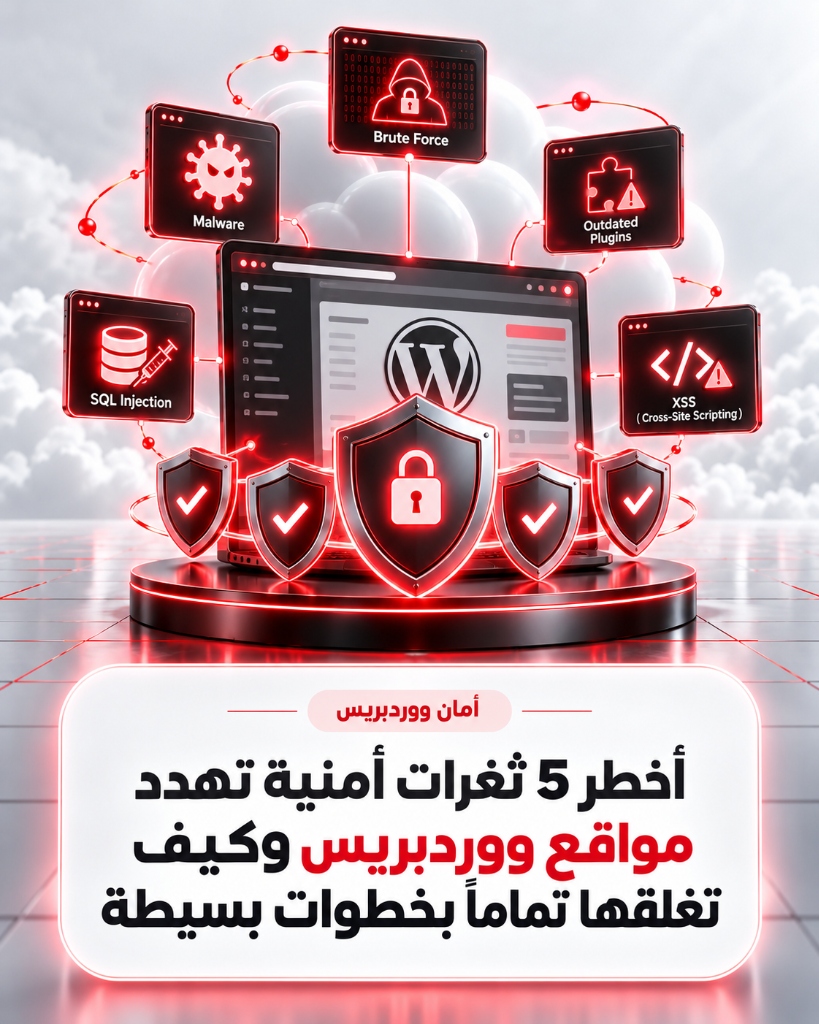
3. الثغرة 3: حقن قواعد البيانات (SQL Injection) والـ XSS
تحدث هذه الثغرات عندما تحتوي نماذج الاتصال أو خانات البحث في الموقع على أكواد غير مفلترة تسمح للمهاجم بحقن أوامر برمجية خبيثة للوصول المباشر لقاعدة البيانات وسرقة محتوياتها.
الحل: الاعتماد على استضافة مزودة بجدار حماية لتطبيقات الويب (WAF) مثل خوادم الطنطاوي هوست التي تفحص وتعترض أي استعلام مشبوه قبل وصوله لملفات موقعك.
4. الثغرتان 4 و 5: صلاحيات الملفات وتسريب ملف wp-config.php
- أذونات وتصاريح الملفات الخاطئة (File Permissions): يجب ضبط تصاريح المجلدات على
755والملفات على644لمنع أي برنامج خبيث من الكتابة والتعديل عليها. - حماية ملف الإعدادات الحساس wp-config.php: إضافة قواعد حماية في ملف
.htaccessلمنع أي شخص من قراءة ملف التكوين الذي يحتوي على كلمات مرور قواعد البيانات.
وإذا وقع أي طارئ، راجع خطة الإنقاذ: دليل استرجاع الموقع المخترق خطوة بخطوة.
أسئلة شائعة حول أمان ووردبريس
1. هل اسم المستخدم الافتراضي “admin” يمثل خطراً أمنياً؟
نعم، فترك اسم “admin” يمنح الهاكر 50% من بيانات الدخول جاهزة! قم بإنشاء اسم مستخدم مخصص معقد واحذف حساب admin فوراً.
2. ما هي أفضل إضافة أمان مجانية لووردبريس لعام 2026؟
تعد إضافة Wordfence Security أو Solid Security (المعروفة سابقاً بـ iThemes) من أقوى الإضافات لتوفير جدار ناري وفحص الملفات.
3. هل تحمي شهادة SSL موقعي من ثغرات ووردبريس؟
شهادة SSL تؤمن تشفير نقل البيانات فقط، ولكنها لا تمنع الاختراق إذا كانت هناك إضافات مصابة بثغرات داخلية.
4. كيف تساعد بيئة Staging في الحفاظ على أمان موقعي؟
تتيح لك تجربة تحديثات الأمان الحساسة في بيئة معزولة للتأكد من استقرارها قبل نشرها للجمهور.
5. ما هي الإجراءات التي تتخذها الطنطاوي لحماية خوادم عملائها؟
نوفر جدران نارية متقدمة، عزل للموارد، أنظمة كشف للبرمجيات الخبيثة على مدار 24 ساعة، وحماية من هجمات DDoS.
6. كيف أتصرف إذا وصلني إشعار بوجود ثغرة أمنية في إضافاتي؟
سارع فوراً لتحديث الإضافة من لوحة التحكم، وإذا لم يتوفر تحديث، قم بتعطيل الإضافة مؤقتاً حتى يصدر المطور حلاً آمناً.
أمّن موقعك ضد كافة الثغرات مع استضافة الطنطاوي المحصنة
خوادم فائقة الأمان، حماية استباقية من الهجمات، ودعم فني عربي متخصص على مدار الساعة بالجنيه المصري.